Sicher, vertrauenswürdig und zustellbar.
SSL-Zertifikate, Schutz vor Spam und Angriffen, Login mit Google oder Apple – und E-Mails, die wirklich ankommen. Wir sichern Website, Shop und Mailserver ab und holen Ihre Domain von Blacklists.
SSL & CloudflareHTTPS, Firewall, Bot-Schutz, Cache
Spam-SchutzFormulare und Shop ohne Bots
Social Login & GruppenAnmelden, teilen, empfehlen
E-Mail-ZustellungSPF, DKIM, DMARC, Blacklists
Woran Kunden erkennen, ob Ihre Seite sicher ist
Kunden sehen keinen Code – aber sie sehen Warnungen. Ein einziger Hinweis im Browser reicht, damit jemand den Kauf abbricht.
So verlieren Sie Kunden
- Browser warnt beim Bezahlen
- Zertifikat abgelaufen – Seite gesperrt
- Google meldet „Betrügerische Website“ nach einem Hack
- Bestellbestätigung landet im Spam
So entsteht Vertrauen
- HTTPS überall, Zertifikat erneuert sich automatisch
- Kein Warnhinweis, kein Formular-Spam
- Login mit Google oder Apple in Sekunden
- E-Mails kommen im Posteingang an
SSL-Zertifikat und HTTPS – richtig eingerichtet
Ein Zertifikat allein reicht nicht. Es muss für alle Domains und Subdomains gelten, sich automatisch erneuern und jede Seite muss sauber über HTTPS laufen – ohne gemischte Inhalte.
- SSL für alle Domains, www und Subdomains (z. B. AutoSSL / Let’s Encrypt)
- Automatische Erneuerung mit Überwachung des Ablaufdatums
- Weiterleitung von http auf https, HSTS
- Keine „gemischten Inhalte“ (Bilder oder Skripte über http)
- Sicherheits-Header: Content-Security-Policy, X-Frame-Options, Referrer-Policy
- Prüfung bei Google Safe Browsing auf Warnungen
Unsere Prüfliste
Schluss mit Spam in Formularen und Fake-Konten im Shop
Bots füllen Kontaktformulare, legen Kundenkonten an und testen gestohlene Kreditkarten im Checkout. Wir stoppen sie – möglichst ohne Ihre Kunden mit Bilderrätseln zu nerven.
Unsichtbare Fallen
Versteckte Felder (Honeypot) und Zeitprüfung erkennen viele Bots, ohne dass Kunden etwas merken.
Tempolimit
Zu viele Anfragen von einer Adresse in kurzer Zeit werden gebremst – Formular, Login und Checkout.
Captcha ohne Rätsel
Wo nötig: Cloudflare Turnstile – datensparsam und meist ohne Klick. Google reCAPTCHA nur mit passender Einwilligung.
Bestell- und Konto-Spam
Schutz vor Fake-Registrierungen und „Kartentests“ im Checkout, in Absprache mit Ihrem Zahlungsanbieter.
Schneller einloggen – ohne vergessene Passwörter
Kunden melden sich mit einem Klick über ihr Google-, Apple- oder Facebook-Konto an. Das senkt Abbrüche im Checkout und vergessene Passwörter. Für Händler-Portale ist Login mit Microsoft oft die bessere Wahl.
- Login mit Google, Apple, Facebook oder Microsoft
- Konto wird mit bestehendem Kundenkonto verknüpft
- Nur die nötigen Daten (Name, E-Mail) werden abgefragt
- Hinweis in der Datenschutzerklärung
- Zwei-Faktor-Anmeldung (2FA) für Ihr Admin-Team
Anmelden
Beispieldarstellung
Login ist nur der Anfang
Mit „Frag deine Gruppe“, Empfehlungslinks und klaren Aufrufen wird aus einem Besucher ein Käufer – und aus einem Käufer ein Botschafter.
Damit Ihr Shop nicht zur Spam-Schleuder wird
Gehackte Shops verschicken Spam, leiten auf Betrugsseiten um oder werden von Google gesperrt. Die meisten Angriffe nutzen bekannte Lücken – veraltete Module, schwache Passwörter, offene Admin-Bereiche.
- Updates für Shop, Module und PHP
- Admin-Bereich geschützt, 2FA, starke Passwörter
- Firewall-Regeln (z. B. Cloudflare WAF) und Bot-Schutz
- Rechte auf Dateien und Datenbank minimal
- Tägliche Backups – und getestete Wiederherstellung
- Protokolle und Alarm bei verdächtigen Änderungen
SPF, DKIM, DMARC – einfach erklärt
Ohne diese drei Einträge in Ihrer Domain landen Bestellbestätigungen, Rechnungen und Angebote im Spam – oder werden gar nicht angenommen. Gmail verlangt das seit Februar 2024, Microsoft Outlook seit Mai 2025 für größere Versender.
Wer darf für Sie senden?
Eine Liste der Server, die Mails mit Ihrer Domain verschicken dürfen – Ihr Mailserver, der Shop, der Newsletter-Dienst.
✉ Wie eine Liste der Boten, die Ihre Briefe austragen dürfen.
Ist die Mail echt?
Eine digitale Unterschrift in jeder Mail. Der Empfänger prüft, dass sie wirklich von Ihnen kommt und unterwegs nicht verändert wurde.
✉ Wie ein Siegel auf dem Umschlag.
Was tun mit Fälschungen?
Ihre Anweisung an Gmail & Co.: Was passiert mit Mails, die SPF und DKIM nicht bestehen – und wohin gehen die Berichte?
✉ Wie eine Anweisung an die Post: Fälschungen nicht zustellen.
Mailserver & Postfächer
- Postfächer, Weiterleitungen, Abwesenheitsnotizen
- Eigener Server (cPanel), Google Workspace oder Microsoft 365
- Rückwärtsauflösung (PTR) und TLS-Verschlüsselung
Shop-Mails
- Bestell-, Versand- und Rechnungsmails sauber signiert
- Newsletter mit Abmeldung per Klick
- Getrennte Absender für Service und Marketing
Domain oder Server auf der Blacklist? So holen wir Sie raus
Plötzlich kommen Mails zurück mit „blocked“ oder „listed“. Meist steckt eine Ursache dahinter, die zuerst behoben werden muss – sonst landen Sie sofort wieder auf der Liste.
Seriöse Blacklists entfernen nach Behebung der Ursache kostenlos. Einzelne Listen bieten eine kostenpflichtige Express-Entfernung an – wir sagen Ihnen offen, ob sich das lohnt. Von Drittanbietern, die gegen Geld eine Löschung „garantieren“, raten wir ab. Eine Entfernung entscheidet immer der Listenbetreiber.
Cloudflare: Schutz, Tempo und Cache vor Ihrem Server
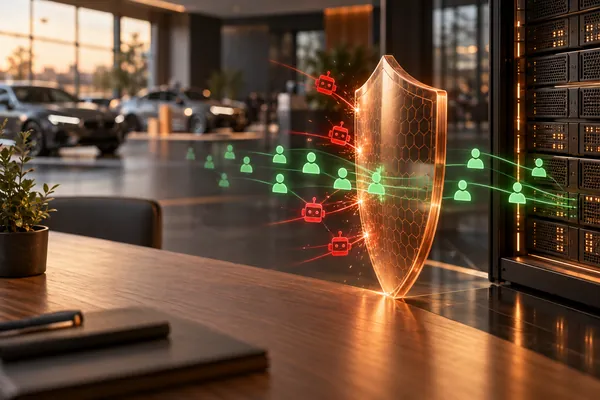
Cloudflare steht wie ein Schutzschild und Zwischenlager vor Ihrer Website. Angriffe und Bots werden abgefangen, bevor sie Ihren Server erreichen – und Bilder, Skripte und Seiten kommen aus einem Rechenzentrum in der Nähe des Kunden.
Schutz
- DDoS-Schutz gegen Überlastungsangriffe
- Web Application Firewall (WAF) mit Regeln gegen bekannte Angriffe
- „Under Attack“-Modus für den Notfall
- Länder- oder IP-Sperren, wo sinnvoll
- Admin-Bereich zusätzlich hinter Cloudflare Access
Bots
- Bot-Erkennung: gute Bots (Google, KI-Suche) erlaubt, schlechte gebremst
- Rate Limiting für Login, Suche, Checkout
- Turnstile statt Bilder-Captcha
- Regeln gegen Preis-Scraper und Kartentests
SSL & Verschlüsselung
- Zertifikat am Rand, Modus „Full (strict)“ bis zum Server
- Immer HTTPS, HSTS, TLS 1.3
- DNSSEC gegen manipulierte DNS-Antworten
Tempo & Cache
- CDN: statische Dateien aus der Nähe des Kunden
- Cache-Regeln: Bilder, CSS, JS lange zwischenspeichern – Warenkorb und Kundenkonto nie
- Brotli, HTTP/2 und HTTP/3
- Mehrstufiger Cache entlastet den Server bei Aktionen
Welche Funktionen enthalten sind, hängt vom Cloudflare-Tarif ab (Free, Pro, Business). Viele Shops kommen mit Free oder Pro aus – wir empfehlen den passenden Tarif nach dem Check. Der Umzug der DNS zu Cloudflare erfolgt ohne Ausfall, mit vorheriger Kopie aller Einträge.
Module für Sicherheit & E-Mail
Einzeln buchbar – Festpreis nach kurzer Prüfung.
SSL- & Sicherheits-Check
Zertifikate, HTTPS, Header, Safe Browsing – mit Korrekturen.
Shop-Härtung
Updates, 2FA, Firewall-Regeln, Rechte, Backups.
Social Login
Login mit Google, Apple, Facebook oder Microsoft.
Frag deine Gruppe & Empfehlen
Gruppen-Frage, Teilen nach dem Kauf, Empfehlungslinks, Auswertung.
E-Mail-Zustellung
SPF, DKIM, DMARC für eine Domain, Test mit Gmail und Outlook.
Blacklist-Entfernung
Ursache finden, beheben, Entfernung beantragen.
Cloudflare-Einrichtung
DNS-Umzug ohne Ausfall, SSL, WAF, Bot- und Cache-Regeln.
Überwachung
SSL-Ablauf, Erreichbarkeit, Blacklists.
Im Voraus: 3 Monate (−3 %) · 6 Monate (−6 %) · 12 Monate (−10 %)
Preise netto. Module sind frei kombinierbar; der genaue Umfang wird im Angebot festgelegt. Lizenzen, Hosting und Gebühren Dritter sind nicht enthalten und werden vorab separat genannt. Alle Preise
Für Profis: Konfiguration im Detail
Web
- TLS 1.2/1.3, HSTS mit Preload nach Prüfung
- CSP schrittweise im Report-Only-Modus
- Cloudflare: WAF, Bot-Regeln, Rate-Limits, Turnstile
- SPF mit maximal 10 DNS-Lookups
- DKIM 2048 Bit je Versanddienst, DMARC p=none → quarantine → reject
- PTR, TLS, List-Unsubscribe-Post für Newsletter
Betrieb
- Backups 3-2-1, Wiederherstellung getestet
- Login-Protokolle, Alarm bei Admin-Änderungen
- Zugriff für uns über eigenes, widerrufbares Konto
Mehr Details: Technik & Zusammenarbeit · Wissen A–Z
Kurz beantwortet
Kostet ein SSL-Zertifikat Geld?
Für die meisten Websites und Shops reicht ein kostenloses Zertifikat (z. B. Let’s Encrypt), das sich automatisch erneuert. Kostenpflichtige Zertifikate mit Firmenprüfung sind nur in Sonderfällen nötig.
Warum landen meine Bestellbestätigungen im Spam?
Meist fehlen SPF, DKIM oder DMARC, oder der Shop versendet über einen Server, der nicht dafür eingetragen ist. Das prüfen wir mit Testmails an Gmail und Outlook.
Brauche ich ein Captcha?
Oft nicht. Versteckte Felder und Tempolimits stoppen viele Bots unsichtbar. Ein Captcha setzen wir nur dort ein, wo es nötig ist – möglichst ohne Bilderrätsel.
Ist Login mit Facebook datenschutzrechtlich erlaubt?
Ja, wenn es freiwillig ist, nur nötige Daten abgefragt werden und die Datenschutzerklärung darüber informiert. Eine normale Anmeldung per E-Mail bleibt immer möglich.
Können Sie uns garantiert von einer Blacklist holen?
Nein – die Entscheidung trifft der Listenbetreiber. Wir beheben die Ursache, stellen den Antrag sauber und überwachen danach. So gelingt die Entfernung in der Regel und hält dauerhaft.
Ändern Sie unsere DNS-Einträge selbst?
Wenn Sie uns einen Zugang geben, ja. Alternativ bekommen Sie eine genaue Liste der Einträge und tragen sie selbst ein – wir prüfen danach.
Kostenloser Website-Check
Wir prüfen Ihre aktuelle Website, Technik und Chancen – und geben Ihnen konkrete Empfehlungen.