Sûr, digne de confiance et bien délivré.
Certificats SSL, protection contre le spam et les attaques, connexion avec Google ou Apple – et des e-mails qui arrivent vraiment. Nous sécurisons site web, boutique et serveur de messagerie et sortons votre domaine des listes noires.
SSL & CloudflareHTTPS, pare-feu, protection anti-bots, cache
Protection anti-spamFormulaires et boutique sans bots
Connexion sociale & groupesSe connecter, partager, recommander
Délivrabilité des e-mailsSPF, DKIM, DMARC, listes noires
À quoi les clients reconnaissent que votre site est sûr
Les clients ne voient pas de code – mais ils voient les avertissements. Un seul avertissement dans le navigateur suffit pour qu'on abandonne un achat.
Comment vous perdez des clients
- Le navigateur avertit au moment du paiement
- Certificat expiré – page bloquée
- Google signale « Site frauduleux » après un piratage
- La confirmation de commande atterrit en spam
Ainsi naît la confiance
- HTTPS partout, le certificat se renouvelle automatiquement
- Aucun message d'avertissement, aucun spam de formulaire
- Connexion avec Google ou Apple en quelques secondes
- Les e-mails arrivent dans la boîte de réception
Certificat SSL et HTTPS – correctement configurés
Un certificat seul ne suffit pas. Il doit couvrir tous les domaines et sous-domaines, se renouveler automatiquement, et chaque page doit fonctionner proprement en HTTPS – sans contenu mixte.
- SSL pour tous les domaines, www et sous-domaines (p. ex. AutoSSL / Let’s Encrypt)
- Renouvellement automatique avec surveillance de la date d'expiration
- Redirection de http vers https, HSTS
- Aucun « contenu mixte » (images ou scripts via http)
- En-têtes de sécurité : Content-Security-Policy, X-Frame-Options, Referrer-Policy
- Vérification des avertissements dans Google Safe Browsing
Notre liste de contrôle
Fini le spam dans les formulaires et les faux comptes dans la boutique
Les bots remplissent les formulaires de contact, créent des comptes clients et testent des cartes bancaires volées au passage en caisse. Nous les arrêtons – si possible sans ennuyer vos clients avec des énigmes d'images.
Pièges invisibles
Les champs cachés (honeypot) et le contrôle du temps repèrent de nombreux bots sans que les clients ne remarquent quoi que ce soit.
Limite de débit
Trop de requêtes depuis une même adresse en peu de temps sont freinées – formulaire, connexion et paiement.
Captcha sans énigme
Si nécessaire : Cloudflare Turnstile – économe en données et le plus souvent sans clic. Google reCAPTCHA uniquement avec le consentement adéquat.
Spam de commandes et de comptes
Protection contre les faux enregistrements et les « tests de cartes » au paiement, en concertation avec votre prestataire de paiement.
Se connecter plus vite – sans mots de passe oubliés
Les clients se connectent en un clic avec leur compte Google, Apple ou Facebook. Cela réduit les abandons au paiement et les mots de passe oubliés. Pour les portails revendeurs, la connexion avec Microsoft est souvent le meilleur choix.
- Connexion avec Google, Apple, Facebook ou Microsoft
- Le compte est associé au compte client existant
- Seules les données nécessaires (nom, e-mail) sont demandées
- Mention dans la déclaration de confidentialité
- Authentification à deux facteurs (2FA) pour votre équipe d'administration
Se connecter
Représentation d'exemple
La connexion n'est que le début
Avec « Demandez à votre groupe », des liens de recommandation et des appels clairs, un visiteur devient un acheteur – et un acheteur un ambassadeur.
Pour que votre boutique ne devienne pas une source de spam
Les boutiques piratées envoient du spam, redirigent vers des sites frauduleux ou sont bloquées par Google. La plupart des attaques exploitent des failles connues – modules obsolètes, mots de passe faibles, espaces d'administration ouverts.
- Mises à jour de la boutique, des modules et de PHP
- Espace d'administration protégé, 2FA, mots de passe forts
- Règles de pare-feu (p. ex. Cloudflare WAF) et protection anti-bots
- Droits minimaux sur les fichiers et la base de données
- Sauvegardes quotidiennes – et restauration testée
- Journaux et alerte en cas de modifications suspectes
SPF, DKIM, DMARC – expliqués simplement
Sans ces trois enregistrements dans votre domaine, les confirmations de commande, factures et devis finissent dans les spams – ou ne sont pas acceptés du tout. Gmail l'exige depuis février 2024, Microsoft Outlook depuis mai 2025 pour les gros expéditeurs.
Qui peut envoyer pour vous ?
Une liste des serveurs autorisés à envoyer des e-mails avec votre domaine – votre serveur de messagerie, la boutique, le service de newsletter.
✉ Comme une liste des facteurs autorisés à distribuer vos lettres.
L'e-mail est-il authentique ?
Une signature numérique dans chaque e-mail. Le destinataire vérifie qu'il vient bien de vous et qu'il n'a pas été modifié en route.
✉ Comme un sceau sur l'enveloppe.
Que faire des contrefaçons ?
Votre consigne à Gmail et consorts : que faire des e-mails qui échouent à SPF et DKIM – et où envoyer les rapports ?
✉ Comme une consigne à la poste : ne pas distribuer les contrefaçons.
Serveur de messagerie et boîtes aux lettres
- Boîtes aux lettres, redirections, messages d'absence
- Serveur propre (cPanel), Google Workspace ou Microsoft 365
- Résolution inverse (PTR) et chiffrement TLS
E-mails de la boutique
- E-mails de commande, d'expédition et de facture correctement signés
- Newsletter avec désinscription en un clic
- Expéditeurs distincts pour le service et le marketing
Domaine ou serveur sur liste noire ? Voici comment nous vous en sortons
Soudain, des e-mails reviennent avec « blocked » ou « listed ». Il y a le plus souvent une cause derrière, qu'il faut d'abord corriger – sinon vous vous retrouvez aussitôt sur la liste.
Les listes noires sérieuses retirent gratuitement après correction de la cause. Certaines listes proposent un retrait express payant – nous vous disons franchement si cela vaut la peine. Nous déconseillons les prestataires tiers qui « garantissent » une suppression contre paiement. Le retrait est toujours décidé par l'exploitant de la liste.
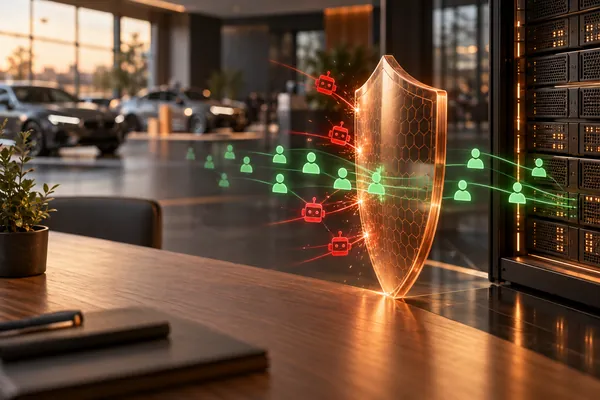
Cloudflare : protection, rapidité et cache devant votre serveur
Cloudflare se place comme un bouclier et un entrepôt intermédiaire devant votre site. Les attaques et les bots sont interceptés avant d'atteindre votre serveur – et les images, scripts et pages proviennent d'un centre de données proche du client.
Protection
- Protection DDoS contre les attaques par saturation
- Web Application Firewall (WAF) avec règles contre les attaques connues
- Mode « Under Attack » pour les cas d'urgence
- Blocages par pays ou par IP, là où c'est pertinent
- Espace d'administration en plus derrière Cloudflare Access
Bots
- Détection des bots : bons bots (Google, recherche IA) autorisés, mauvais bots freinés
- Rate limiting pour connexion, recherche, paiement
- Turnstile plutôt que captcha d'images
- Règles contre les scrapers de prix et les tests de cartes
SSL et chiffrement
- Certificat en périphérie, mode « Full (strict) » jusqu'au serveur
- Toujours HTTPS, HSTS, TLS 1.3
- DNSSEC contre les réponses DNS manipulées
Rapidité et cache
- CDN : fichiers statiques à proximité du client
- Règles de cache : mettre longtemps en cache les images, CSS, JS – jamais le panier ni le compte client
- Brotli, HTTP/2 et HTTP/3
- Un cache à plusieurs niveaux soulage le serveur lors des promotions
Les fonctions incluses dépendent de la formule Cloudflare (Free, Pro, Business). De nombreuses boutiques se contentent de Free ou Pro – nous recommandons la formule adaptée après l'audit. Le transfert du DNS vers Cloudflare se fait sans interruption, avec copie préalable de tous les enregistrements.
Modules pour sécurité et e-mail
Réservable séparément – prix fixe après un bref examen.
Audit SSL et sécurité
Certificats, HTTPS, en-têtes, Safe Browsing – avec corrections.
Renforcement de la boutique
Mises à jour, 2FA, règles de pare-feu, droits, sauvegardes.
Protection anti-spam
Formulaires, inscription, passage en caisse protégés contre les bots.
Connexion sociale
Connexion avec Google, Apple, Facebook ou Microsoft.
Demandez à votre groupe & recommandez
Question de groupe, partage après l'achat, liens de recommandation, analyse.
Délivrabilité des e-mails
SPF, DKIM, DMARC pour un domaine, test avec Gmail et Outlook.
Retrait de la liste noire
Trouver la cause, la corriger, demander le retrait.
Mise en place de Cloudflare
Migration DNS sans interruption, SSL, WAF, règles anti-bots et de cache.
Surveillance
Expiration SSL, disponibilité, listes noires.
Payé d’avance : 3 mois (−3 %) · 6 mois (−6 %) · 12 mois (−10 %)
Prix HT. Les modules sont librement combinables ; le périmètre exact est défini dans le devis. Les licences, l'hébergement et les frais de tiers ne sont pas inclus et sont indiqués séparément à l'avance. Tous les prix
Pour les pros : configuration en détail
Web
- TLS 1.2/1.3, HSTS avec preload après vérification
- CSP progressivement en mode Report-Only
- Cloudflare : WAF, règles anti-bots, limites de requêtes, Turnstile
- SPF avec 10 requêtes DNS au maximum
- DKIM 2048 bits par service d'envoi, DMARC p=none → quarantine → reject
- PTR, TLS, List-Unsubscribe-Post pour les newsletters
Exploitation
- Sauvegardes 3-2-1, restauration testée
- Journaux de connexion, alerte en cas de modification d'administrateur
- Accès pour nous via un compte dédié et révocable
Plus de détails : Technique et collaboration · Lexique A–Z
Réponses courtes
Un certificat SSL est-il payant ?
Pour la plupart des sites web et boutiques, un certificat gratuit (p. ex. Let’s Encrypt) qui se renouvelle automatiquement suffit. Les certificats payants avec vérification de l'entreprise ne sont nécessaires que dans des cas particuliers.
Pourquoi mes confirmations de commande finissent-elles dans les spams ?
Le plus souvent, SPF, DKIM ou DMARC manquent, ou la boutique envoie via un serveur qui n'y est pas déclaré. Nous le vérifions avec des e-mails de test vers Gmail et Outlook.
Ai-je besoin d'un captcha ?
Souvent non. Des champs cachés et des limites de débit arrêtent invisiblement beaucoup de bots. Nous n'utilisons un captcha que là où c'est nécessaire – si possible sans énigme d'images.
La connexion avec Facebook est-elle autorisée au regard de la protection des données ?
Oui, si c'est facultatif, que seules les données nécessaires sont demandées et que la déclaration de confidentialité en informe. Une inscription classique par e-mail reste toujours possible.
Pouvez-vous garantir de nous retirer d'une liste noire ?
Non – la décision appartient à l'exploitant de la liste. Nous éliminons la cause, déposons la demande dans les règles et surveillons ensuite. C'est ainsi que le retrait réussit en général et dure.
Modifiez-vous vous-même nos enregistrements DNS ?
Si vous nous donnez un accès, oui. Sinon, vous recevez une liste précise des enregistrements et vous les saisissez vous-même – nous vérifions ensuite.
Audit de site gratuit
Nous examinons votre site web actuel, la technique et les opportunités – et vous donnons des recommandations concrètes.